Conta e segurança
Código antiphishing da Binance: como ativar e o que ele não protege
O código antiphishing aparece em todos os e-mails e SMS legítimos da Binance. Veja como ativar pelo site e pelo app, as regras de formato e por que ele não serve para ligação, WhatsApp ou site clonado.
Chegou um e-mail dizendo que sua conta Binance foi acessada de outro país, ou um SMS pedindo para "confirmar um saque urgente". O texto parece legítimo, o logo está certo e o link leva a uma página idêntica à da Binance. Antes de ler o conteúdo, existe uma checagem de um segundo que resolve a maior parte desses casos: procurar o código antiphishing.
É um recurso gratuito que você mesmo define dentro da conta. Depois de ativado, ele passa a aparecer em toda comunicação legítima que a Binance te envia — e a ausência dele vira um sinal objetivo de fraude. Este texto mostra como ativar, quais regras o código precisa seguir e, igualmente importante, em quais canais ele simplesmente não funciona. Informações conferidas na página oficial da Binance em português em 30 de setembro de 2026.
O que o código antiphishing faz
A página oficial da Binance define assim: "O código antiphishing é um recurso de segurança que permite adicionar uma camada extra de proteção à sua conta Binance. Depois que você ativar o código antiphishing, ele será incluído em todos os e-mails e SMS genuínos da Binance."
Repare no detalhe que muita gente ignora: a cobertura vale para e-mails e também para SMS. Não é só uma marca no rodapé do e-mail — mensagens de texto legítimas da Binance também carregam o código.
A consequência prática é a regra de leitura. Segundo a mesma página, se o código exibido "estiver incorreto ou ausente, pode ser uma tentativa de phishing e deve ser denunciada imediatamente". Ou seja, você não precisa analisar remetente, gramática ou domínio do link para dar o primeiro veredito — basta o código bater com o que você cadastrou.
A própria Binance publica um comparativo de como fica uma mensagem com e sem o código:
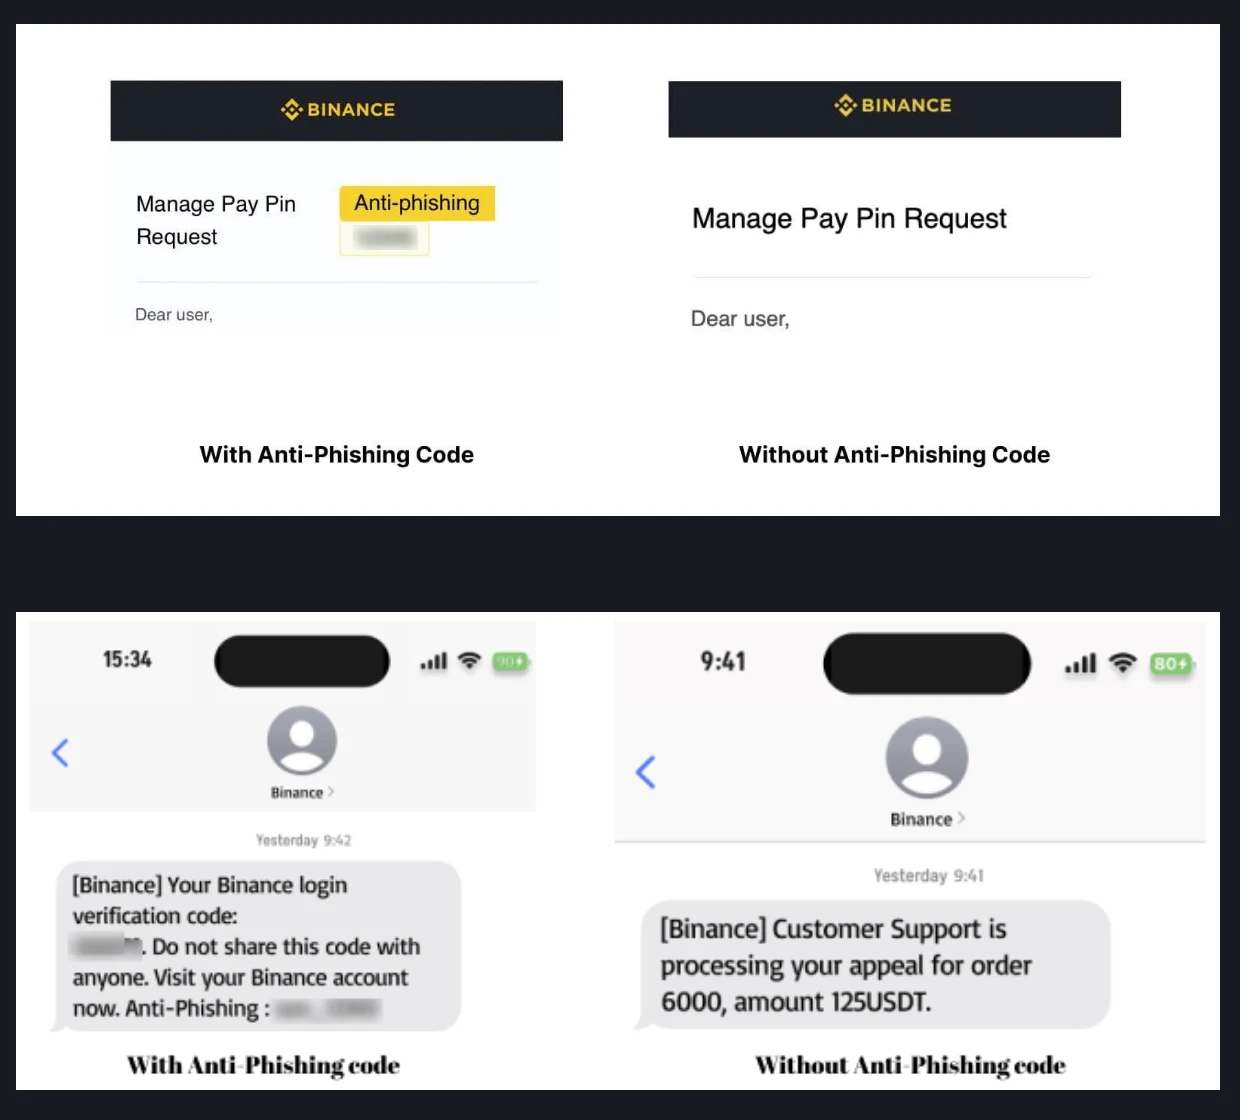
Na versão da esquerda, o código aparece em destaque logo no topo do e-mail e no meio do SMS. Na da direita, não há nada — é esse "nada" que você aprende a procurar.
Como ativar pelo site
O caminho no navegador, conforme o passo a passo oficial:
- Faça login, passe o mouse sobre o ícone de [Perfil] e clique em [Conta].
- Vá até [Segurança] e role até a seção [Segurança Avançada]. Ao lado de "Código Antiphishing", clique em [Habilitar].
- Clique em [Criar].
- Digite o código desejado e clique em [Enviar].
- Conclua a verificação com seu 2FA ou passkey.
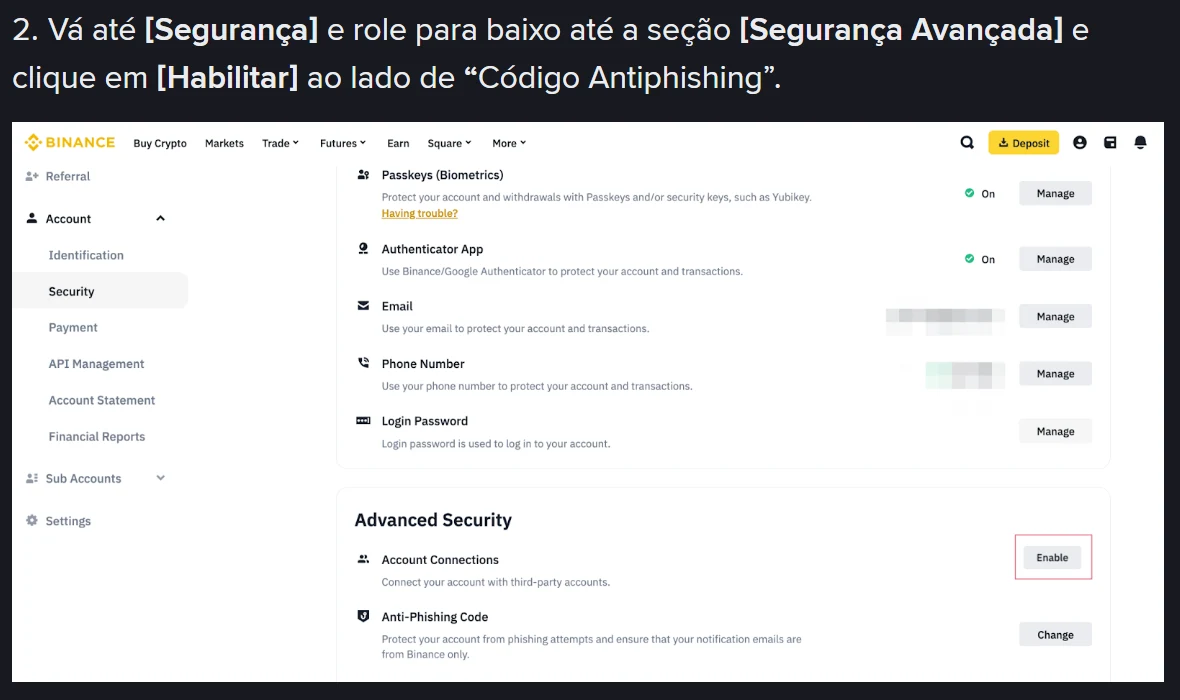
No aplicativo o caminho é equivalente: menu → seu perfil → [Informações da Conta] → [Segurança] → [Código Antiphishing] → [Criar].
Só termina quando a verificação em duas etapas for concluída. Se você ainda não tem 2FA ou passkey ativos, resolva isso antes — o assunto está no checklist de segurança da conta Binance que já publicamos.
As regras do código
A Binance impõe limites ao que você pode cadastrar:
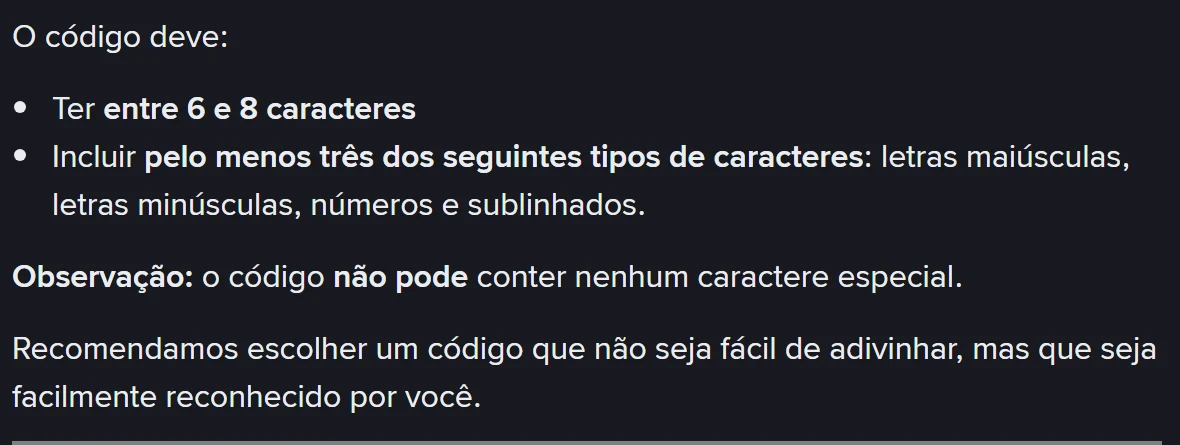
Traduzindo para a prática:
- Entre 6 e 8 caracteres.
- Precisa misturar pelo menos três destes tipos: letras maiúsculas, letras minúsculas, números e sublinhados (
_). - Nenhum caractere especial além do sublinhado.
A orientação oficial é escolher algo difícil de adivinhar, mas fácil de você reconhecer. Duas armadilhas comuns: usar o primeiro nome (qualquer golpista que já te conhece acerta) e usar um pedaço da senha (se vazar, entrega parte da senha). Uma combinação sem relação com seus dados pessoais, como Rio_7Kp, cumpre as duas exigências.
Como usar o código na hora que a mensagem chega
Com o código ativo, a triagem fica assim:
| O que você vê na mensagem | O que significa |
|---|---|
| O código exato que você cadastrou | Comunicação legítima da Binance |
| Nenhum código | Não veio da Binance — não clique em nada |
| Um código diferente do seu | Tentativa de phishing; denuncie |
Vale um cuidado extra: só considere "correto" se os caracteres forem exatamente os seus. Golpistas às vezes inserem uma sequência qualquer contando com quem lembra que "tinha um código ali" sem conferir letra por letra.
O que o código antiphishing não cobre
Esta é a parte que as pessoas descobrem tarde demais. O código vive dentro de e-mails e SMS enviados pela Binance. Ele não existe em:
- Ligação telefônica. Ninguém lê um código antiphishing para você no telefone — e a Binance não liga para o usuário por iniciativa própria. Se você recebeu contato por voz, o caso está detalhado em como identificar uma ligação ou WhatsApp falsos do suporte Binance.
- WhatsApp, Telegram e redes sociais. São canais fora do sistema de mensagens da Binance, então não há código para conferir. A verificação nesses casos passa por outra ferramenta oficial — é o que explicamos em como checar links, e-mails e contatos no Binance Verify.
- Sites e aplicativos falsos. O código está na mensagem, não na página. Um e-mail legítimo com código correto ainda pode ser respondido em um navegador com extensão maliciosa ou em um app baixado fora das lojas oficiais.
- Notificações push dentro do próprio app. A checagem ali é abrir o app pelo ícone e conferir na Central de Notificações, sem tocar em link nenhum.
Quando trocar o código
A recomendação oficial é atualizar o código periodicamente, do mesmo jeito que se faz com senha, e trocar imediatamente se houver suspeita de vazamento. Na prática, três situações pedem troca no mesmo dia:
- Você digitou o código em algum formulário fora da Binance.
- Você respondeu a um e-mail suspeito repetindo o código.
- Alguém citou seu código em uma ligação ou mensagem — isso significa que ele já circulou.
Para trocar pelo site: em [Segurança Avançada], clique em [Alterar] ao lado de "Código Antiphishing", depois em [Alterar Código Antiphishing], informe o novo código e confirme com o 2FA. As mesmas regras de formato continuam valendo.
Se a desconfiança não for só sobre o código, mas sobre a conta em si — login estranho, dispositivo desconhecido, saque que você não reconhece —, o código antiphishing não é o primeiro passo. Nessa situação, siga o roteiro de o que fazer na primeira hora depois de uma conta Binance invadida, que trata de bloquear a conta antes de qualquer ajuste de configuração.
Resumo
Ativar leva menos de dois minutos e cria um teste binário para toda mensagem que se diz da Binance. O limite é claro: serve para e-mail e SMS, e não diz nada sobre ligação, WhatsApp, Telegram, site clonado ou app falso. Combine o código com o Binance Verify e com a regra de nunca acessar a conta por link recebido, e a superfície de ataque por mensagem fica bem menor.
Fontes
- Binance — O que é um código antiphishing e como configurá-lo na Binance? (página oficial em português, atualizada em 28/08/2026)
- Binance — Como proteger sua conta Binance e evitar golpes
Conteúdo e capturas de tela conferidos em 30 de setembro de 2026. As telas da Binance mudam com frequência; se o caminho no menu estiver diferente, confirme na página oficial acima.